کنترل دسترسی موبایلی؛ ۷ نکته برای انتخاب و اجرای امن
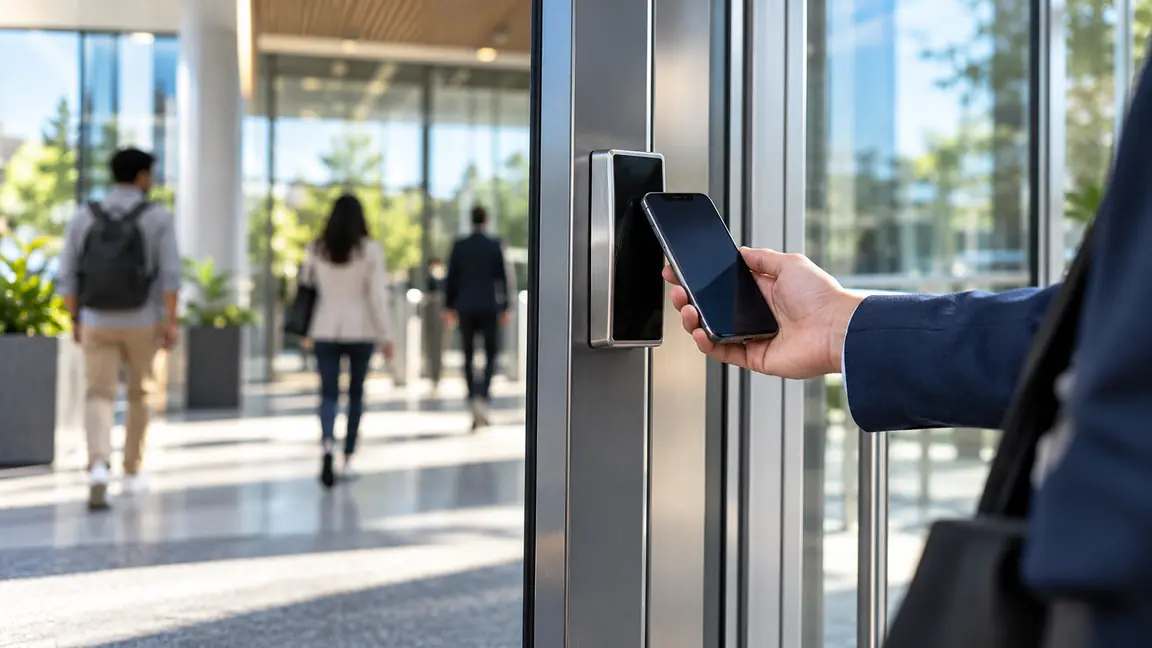
کنترل دسترسی موبایلی دیگر فقط جایگزین کارت پلاستیکی نیست. تلفن همراه میتواند نقش کلید، شناسه کاربر و بخشی از فرایند مدیریت دسترسی را بر عهده بگیرد؛ اما موفقیت این راهکار به انتخاب فناوری، زیرساخت، تجربه کاربر و مدیریت چرخه عمر مجوزها وابسته است.
دانشگاهها، ساختمانهای چندمستاجری، شرکتها، مراکز درمانی، باشگاهها و هتلها از مهمترین محیطهایی هستند که به کنترل دسترسی موبایلی علاقه نشان میدهند. وجه مشترک این محیطها، جمعیت بزرگ و متغیری است که باید مجوز ورود آنها سریع صادر، اصلاح یا لغو شود.
کنترل دسترسی موبایلی چگونه کار میکند؟
در این مدل، اعتبار ورود در تلفن کاربر و سامانه مدیریت دسترسی ثبت میشود. کاربر میتواند از Bluetooth، NFC یا کیف پول دیجیتال برای ارتباط با قفل یا کارتخوان استفاده کند. مدیر نیز از طریق پنل مرکزی، مجوز را برای فرد یا گروه تعریف میکند و در صورت تغییر شرایط، آن را از راه دور لغو میسازد.
این معماری زمانی ارزشمند است که فرایند صدور و لغو نیز بهاندازه خود تلفن همراه ساده باشد. اگر مدیر همچنان مجبور باشد برای هر تغییر به کارت فیزیکی، چاپگر یا حضور در محل وابسته باشد، بخشی از مزیت راهکار از بین میرود.
چرا سازمانها به سمت اعتبار موبایلی میروند؟
راحتی کاربر مهمترین محرک پذیرش است. بسیاری از افراد تلفن خود را همیشه همراه دارند و انتظار دارند برای ورود به ساختمان نیز از همان ابزار استفاده کنند. سازمان نیز میتواند هزینه چاپ، تعویض و توزیع کارت را کاهش دهد و فرایند ورود کارکنان، دانشجویان یا ساکنان جدید را سریعتر کند.
- صدور و لغو اعتبار از راه دور انجام میشود.
- نیاز به کارتهای فیزیکی و چاپ مجدد کاهش پیدا میکند.
- گزارشگیری و مدیریت چند ساختمان از یک پنل ممکن میشود.
- مجوز ورود میتواند با وضعیت استخدام، عضویت یا قرارداد هماهنگ شود.
- در برخی محیطها، تماس با سطوح مشترک کمتر میشود.
هفت نکته برای انتخاب و اجرای امن
۱. از مسئله عملیاتی شروع کنید
پیش از انتخاب برند یا فناوری، مسیر فعلی صدور کارت و نقاط دردسر را بررسی کنید. آیا مشکل اصلی صف طولانی در ورودی است؟ آیا پیمانکاران موقت به مجوزهای کوتاهمدت نیاز دارند؟ آیا کاربران میان چند ساختمان جابهجا میشوند؟ پاسخ این پرسشها مشخص میکند کدام قابلیت واقعاً ضروری است.
۲. محیط هدف را درست انتخاب کنید
ساختمانهای اداری، دانشگاهها و مجتمعهای چندمستاجری معمولاً از تعداد زیاد کاربران و تغییر مداوم مجوزها سود میبرند. در دانشگاه، شناسه موبایلی میتواند علاوه بر درها برای کتابخانه، غذاخوری یا چاپ نیز استفاده شود. در ساختمان چندمستاجری، مدیر میتواند دسترسی ساکن یا تعمیرکار را بدون حضور در محل فعال و غیرفعال کند.
در هتل و باشگاه، راحتی و سرعت تجربه کاربر اهمیت بیشتری دارد؛ در مراکز درمانی و صنایع حساس، کنترل هویت، ثبت رویداد و تفکیک ناحیهها باید اولویت بالاتری داشته باشد.
۳. Bluetooth، NFC و کیف پول دیجیتال را مقایسه کنید
Bluetooth برای ورود بدون تماس و تعامل ساده مناسب است و میتواند در ساختمانهای کمتراکم تجربه روانی ایجاد کند. NFC معمولاً برای محیطهای پرتردد و استفاده نزدیک به کارتخوان انتخاب میشود. کیف پولهای دیجیتال نیز میتوانند مانع نصب برنامه جداگانه را کاهش دهند، اما باید سازگاری آنها با تلفنها، کارتخوانها و سیاست سازمان بررسی شود.
به یک فناوری اکتفا نکنید. در ورودیهای اصلی ممکن است NFC برای سرعت بالا لازم باشد و در فضاهای کمتردد Bluetooth تجربه بهتری بدهد. آزمایش میدانی با مدلهای مختلف تلفن، پیش از خرید گسترده ضروری است.
۴. چرخه عمر اعتبار را بهصورت خودکار مدیریت کنید
ارزش واقعی کنترل دسترسی موبایلی در صدور اعتبار نیست؛ در مدیریت چرخه عمر آن است. زمان شروع و پایان قرارداد، تغییر سمت، فارغالتحصیلی، خروج کارمند یا پایان عضویت باید بتواند بهصورت خودکار روی مجوز اثر بگذارد.
برای پیمانکار و نیروی خدماتی، اعتبار زماندار تعریف کنید. برای کاربران دائمی، بازبینی دورهای انجام دهید و پس از لغو، مطمئن شوید مجوز در تمام درها، ساختمانها و سامانههای متصل غیرفعال شده است.
۵. امنیت تلفن و هویت کاربر را جدی بگیرید
موبایل فقط یک کارت جدید نیست؛ بخشی از مرز امنیتی سازمان است. قفل صفحه، احراز هویت دستگاه، رمزنگاری ارتباط و امکان لغو اعتبار در صورت مفقودی تلفن باید در طراحی دیده شود. اگر گوشی کاربر گم شد، مدیر باید بتواند بدون دسترسی به خود دستگاه، مجوز را از پنل مرکزی غیرفعال کند.
حسابهای مدیران نیز باید با احراز هویت چندمرحلهای و سطح دسترسی نقشمحور محافظت شوند. گزارش صدور، لغو، تغییر و استفاده از اعتبار، برای بررسی حادثه و پاسخگویی ضروری است.
۶. تجربه کاربر را پیش از توسعه سراسری آزمایش کنید
کاربر نباید هنگام ورود نداند اعتبار در کدام در کار میکند یا چرا قفل باز نشده است. مسیر فعالسازی، راهنمای کوتاه، پیام خطا و روش پشتیبانی را با گروه کوچکی از کاربران آزمایش کنید. بررسی کنید در نبود اینترنت، شارژ کم، تغییر تلفن یا تعویض سیمکارت چه اتفاقی میافتد.
در ساختمانهای پرتردد، چند ثانیه تأخیر میتواند صف ایجاد کند. سرعت پاسخ کارتخوان، امکان استفاده آفلاین و روش جایگزین برای مهمان یا کاربر بدون تلفن را از ابتدا تعریف کنید.
۷. هزینه اشتراک و مدل درآمدی را شفاف کنید
برخی راهکارها هزینه سالانه برای هر اعتبار، کاربر یا در دریافت میکنند. هزینه کارتخوان، قفل، نصب، پشتیبانی، ارتباط ابری و یکپارچهسازی را جداگانه محاسبه کنید. مقایسه فقط قیمت سختافزار، تصویر واقعی هزینه را نشان نمیدهد.
برای شرکتهای ارائهدهنده خدمات امنیتی، کنترل دسترسی موبایلی میتواند به سرویس دورهای تبدیل شود؛ اما باید مشخص باشد چه مقدار از درآمد از اشتراک، پشتیبانی و خدمات مدیریت به دست میآید. مقاله کنترل دسترسی موبایلی و مقایسه فناوریهای NFC و Bluetooth نگاه فنی تکمیلی ارائه میکند.
یکپارچهسازی با سامانههای دیگر
کنترل دسترسی موبایلی زمانی ارزش بیشتری دارد که با سامانه منابع انسانی، مدیریت ساختمان، حضور و غیاب، رزرو اتاق یا نظارت تصویری هماهنگ شود. برای مثال، پایان قرارداد در منابع انسانی میتواند به لغو خودکار اعتبار منجر شود و رخداد ورود نیز در گزارش مرکزی ثبت شود.
یکپارچهسازی را مرحلهای انجام دهید. ابتدا ورود اصلی و چند نقش مشخص را آزمایش کنید، سپس به پارکینگ، اتاقهای حساس یا سایتهای دیگر توسعه دهید. طراحی نقشها، نامگذاری درها و مالکیت داده باید میان همه سامانهها یکسان باشد.
حریم خصوصی و مدیریت داده
اطلاعات مربوط به هویت، زمان ورود و محل تردد کاربران حساس است. سازمان باید هدف جمعآوری داده، مدت نگهداری گزارشها، افراد مجاز و روش پاسخ به درخواستهای کاربران را مشخص کند. از نگهداری رویدادهای بیشتر از نیاز عملیاتی خودداری کنید و دسترسی مدیران را ثبت و بازبینی کنید.
اگر سامانه ابری است، محل پردازش داده، مالکیت اطلاعات، کلیدهای رمزنگاری و روش حذف داده در پایان قرارداد را از ارائهدهنده بپرسید. اصول پایه حفاظت از لایههای امنیتی در مقاله امنیت سایبری کنترل دسترسی نیز بررسی شده است.
برنامه اجرای پیشنهادی
- کاربران، درها، نقشها و فرایندهای فعلی را فهرست کنید.
- یک سایت یا ساختمان با ریسک متوسط را برای پایلوت انتخاب کنید.
- دو فناوری ارتباطی و چند مدل تلفن را در محیط واقعی آزمایش کنید.
- فرایند صدور، لغو، مفقودی تلفن و ورود مهمان را مستند کنید.
- گزارشهای امنیتی و شاخصهایی مانند زمان صدور و نرخ خطا را اندازهگیری کنید.
- پس از اصلاح تجربه کاربر، توسعه به سایتهای دیگر را آغاز کنید.
چکلیست خرید
- پشتیبانی از Bluetooth، NFC یا کیف پول موردنیاز سازمان
- امکان لغو فوری اعتبار و مدیریت آفلاین
- احراز هویت مدیران و ثبت کامل رویدادها
- سازگاری با قفلها و کارتخوانهای فعلی
- API یا اتصال استاندارد به منابع انسانی و VMS
- شفافیت هزینههای اشتراک، پشتیبانی و ارتقا
- سیاست روشن درباره حریم خصوصی و مالکیت داده
سؤالات متداول
آیا موبایل میتواند کاملاً جایگزین کارت شود؟
در برخی محیطها بله، اما بهتر است برای مهمان، خرابی تلفن، باتری خالی یا شرایط اضطراری یک روش جایگزین نیز در نظر گرفته شود.
کدام فناوری برای ورودی پرتردد بهتر است؟
NFC معمولاً برای نزدیککردن سریع تلفن به کارتخوان مناسب است، اما انتخاب نهایی به مدل قفل، نوع تلفن و نیاز به ورود بدون تماس بستگی دارد.
در صورت گمشدن تلفن چه باید کرد؟
اعتبار دستگاه باید از پنل مرکزی فوراً لغو شود. استفاده از قفل صفحه و احراز هویت دستگاه نیز احتمال سوءاستفاده را کاهش میدهد.
آیا کنترل دسترسی موبایلی امنتر از کارت است؟
امنیت به طراحی کامل سامانه بستگی دارد. مدیریت متمرکز، ثبت رویداد، احراز هویت و لغو سریع میتواند امنیت را افزایش دهد، اما پیکربندی ضعیف همچنان خطرناک است.
جمعبندی
کنترل دسترسی موبایلی زمانی موفق است که بهعنوان یک فرایند کامل مدیریت هویت دیده شود، نه فقط یک کارت در تلفن همراه. انتخاب فناوری ارتباطی، صدور و لغو خودکار، امنیت دستگاه، تجربه کاربر، مدل هزینه و حریم خصوصی باید همزمان بررسی شوند.
اجرای آزمایشی و توسعه مرحلهای به سازمان اجازه میدهد پیش از سرمایهگذاری گسترده، سرعت، امنیت و پذیرش کاربران را بسنجد. در این صورت، تلفن همراه میتواند ورود را سادهتر کند و در عین حال کنترل مدیریتی و قابلیت پاسخگویی را افزایش دهد.