امنیت سایبری کنترل دسترسی؛ ۹ معیار انتخاب کنترلر امن
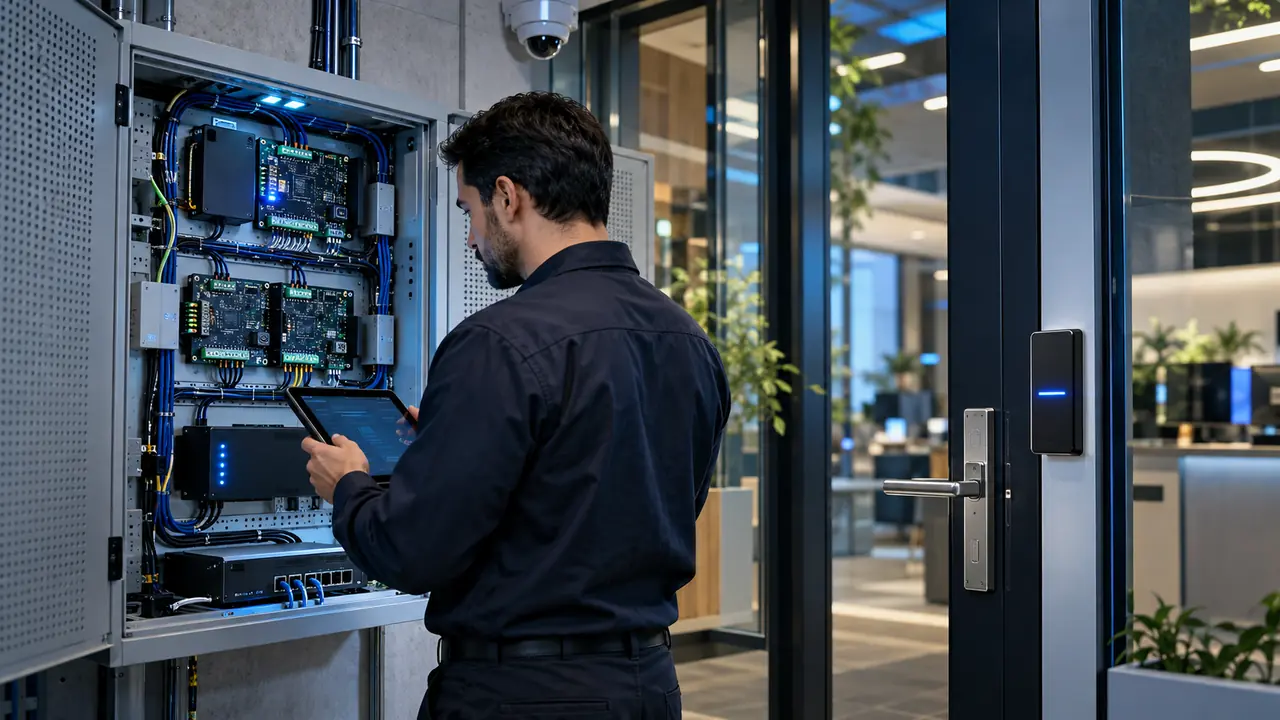
کنترلر، نقطهای است که تصمیم دسترسی در آن اجرا میشود؛ کارتخوان، قفل، حسگر در، نرمافزار مدیریت، شبکه و گاهی سرویس ابری همگی به این لایه وابستهاند. بااینحال، در بسیاری از پروژهها هنوز انتخاب کنترلر بر اساس تعداد در، قیمت و سازگاری اولیه انجام میشود و امنیت سایبری به مرحله پیکربندی موکول میگردد. نتیجه میتواند زیرساختی باشد که از نظر فیزیکی فعال است، اما در برابر پروتکلهای ناامن، Firmware قدیمی، دسترسی راه دور کنترلنشده یا وابستگی به یک سازنده آسیبپذیر باقی میماند.
دادههای جدید بازار نشان میدهد این فاصله در حال بیشترشدن است. در یک نظرسنجی جهانی از ۵۶۱ متخصص امنیت فیزیکی و سایبری، ۳۲ درصد اعلام کردهاند کنترلرهای فعلی آنها قابلیتهای امنیت سایبری موردنیاز را ندارند؛ این عدد در سال قبل ۲۱ درصد بوده است. بنابراین امنیت سایبری کنترل دسترسی دیگر یک قابلیت تکمیلی نیست و باید جزو معیارهای اصلی طراحی، خرید و نوسازی باشد.
چرا کنترلر به یک تصمیم زیرساختی تبدیل شده است؟
کنترلرهای جدید فقط فرمان بازشدن در را صادر نمیکنند. آنها میان Credential، کارتخوان، سامانه مدیریت، سرویس ابری، تجهیزات بیومتریک، دوربین و سامانه مدیریت ساختمان تبادل داده دارند. هرچه این ارتباطات گستردهتر شود، انتخاب کنترلر اثر بلندمدتتری بر امنیت، مقیاسپذیری و هزینه مهاجرت خواهد داشت.
۷۸ درصد افراد حاضر در مطالعه، کنترلر را بخش مهم یا حیاتی استراتژی PACS دانستهاند؛ این عدد یک سال قبل ۷۲ درصد بود. کنترلر اکنون پایه توسعه Cloud، Mobile Credential و تحلیلهای هوشمند است.
مهمترین شکافهای زیرساخت کنترل دسترسی
| شاخص | نتیجه | پیام اجرایی |
|---|---|---|
| نبود قابلیتهای امنیت سایبری | ۳۲٪؛ در برابر ۲۱٪ سال قبل | نوسازی امنیتی از توسعه امکانات عقب افتاده است. |
| پیچیدهترشدن هماهنگی Cybersecurity و IT | ۷۴٪ | مالکیت، مسئولیت و فرایند تغییر باید شفاف شود. |
| اهمیت سازگاری نسل قبل و بعد | ۸۲٪ | مهاجرت مرحلهای بر تعویض کامل ترجیح دارد. |
| تأثیر Cloud بر خرید | ۵۶٪ | تقاضا از استقرار واقعی جلوتر حرکت میکند. |
| کنترلرهای Cloud-enabled موجود | ۴۱٪ | معماری Hybrid برای بسیاری از پروژهها عملیتر است. |
| استفاده یا برنامه استفاده از Mobile Credential | حدود ۵۰٪ | مدیریت هویت و کلیدهای رمزنگاری اهمیت بیشتری پیدا میکند. |
۱. امنیت سختافزاری و زنجیره اعتماد را ارزیابی کنید
امنیت کنترلر باید از زمان راهاندازی آغاز شود. Secure Boot، Firmware امضاشده، محافظت از کلیدهای رمزنگاری، جلوگیری از Downgrade و ثبت تغییرات مدیریتی، احتمال اجرای کد دستکاریشده را کاهش میدهد. صرف وجود گزینه رمزنگاری در Datasheet کافی نیست؛ باید مشخص باشد کلیدها چگونه تولید، ذخیره، تعویض و در زمان تعویض کنترلر بازیابی میشوند.
دوره پشتیبانی Firmware، زمان انتشار Patch و سیاست اعلام آسیبپذیری سازنده را بررسی کنید. کنترلر بدون مسیر بهروزرسانی قابل اتکا، به بدهی امنیتی تبدیل میشود.
۲. ارتباط کارتخوان تا کنترلر را رمزنگاری کنید
امنبودن Server یا Cloud زمانی کافی نیست که ارتباط کارتخوان با کنترلر از پروتکل قدیمی و بدون رمزنگاری استفاده کند. OSDP یک استاندارد باز برای ارتباط دوطرفه میان تجهیزات جانبی و پنل کنترل دسترسی است. حالت Secure Channel آن از رمزنگاری AES-128 و نظارت مداوم بر ارتباط پشتیبانی میکند و نسبت به رابطهای Legacy مانند Wiegand قابلیت مدیریت و امنیت بیشتری ارائه میدهد.
در خرید تجهیزات، عبارت «سازگار با OSDP» را با تأییدیه OSDP Verified و پشتیبانی واقعی Firmware تطبیق دهید. Secure Channel باید پس از راهاندازی فعال باشد و حالت بدون رمزنگاری فقط برای مرحله Initialization استفاده شود. برای شناخت ریسک این مسیر، مقاله امنیت ارتباطات سیستم کنترل دسترسی مکمل مناسبی است.
۳. کنترلر را در معماری شبکه تفکیکشده قرار دهید
کنترلر نباید مانند یک تجهیز عمومی در شبکه اداری رها شود. VLAN یا Segment اختصاصی، Firewall Rule محدود، Allowlist مقصدها و مسدودکردن سرویسهای غیرضروری، سطح حمله را کاهش میدهد. دسترسی مدیریتی باید فقط از مسیرهای مشخص، با احراز هویت قوی و حسابهای شخصی انجام شود.
اصل Least Privilege را برای کاربران، Integrator و سرویسهای متصل اجرا کنید. دسترسی دائمی پیمانکار، رمز مشترک، Port Forwarding مستقیم و VPN بدون ثبت رویداد، ریسک قابلقبولی برای زیرساختی که ورود فیزیکی را کنترل میکند نیست.
۴. تداوم عملکرد را مستقل از Cloud بررسی کنید
Cloud میتواند مدیریت چند سایت، گزارشگیری، بهروزرسانی و مانیتورینگ را ساده کند؛ اما قطع اینترنت نباید عملکرد پایه درها را مختل سازد. کنترلر باید بتواند Credentialهای مجاز، برنامههای زمانی و رویدادها را محلی نگه دارد و پس از بازگشت ارتباط، دادهها را بدون تکرار یا حذف همگام کند.
فقط ۴۱ درصد پاسخدهندگان از کنترلرهای Cloud-enabled استفاده میکنند، درحالیکه Cloud بر تصمیم خرید ۵۶ درصد اثر دارد. این فاصله نشان میدهد معماری Hybrid، با تصمیمگیری محلی و مدیریت متمرکز، برای بسیاری از سازمانها مسیر واقعبینانهتری است.
۵. سازگاری را با تست و استاندارد بسنجید
معماری باز زمانی ارزش دارد که سازمان بتواند Software، Reader یا Credential را بدون تعویض گسترده زیرساخت تغییر دهد. ۶۹ درصد متخصصان، Interoperability را عامل حیاتی خرید و ۸۲ درصد، سازگاری با نسل قبل و بعد را برای برنامهریزی آینده مهم دانستهاند.
ادعای Open Architecture را با Integrationهای رسمی، API مستند و Bench Test بررسی کنید. Firmware، Profileهای پشتیبانیشده و رفتار سامانه در بار کامل باید پیش از نصب تأیید شود.
۶. Mobile Credential را بخشی از مدیریت هویت ببینید
Credential موبایلی فقط جایگزین کارت پلاستیکی نیست. صدور، لغو، انتقال به گوشی جدید، احراز هویت کاربر، حفاظت از کلید و ثبت چرخهعمر Credential باید در طراحی دیده شود. حدود نیمی از پاسخدهندگان از راهکار موبایلی استفاده میکنند یا برنامه استفاده از آن را دارند و ۴۶ درصد، Integration با Mobile Credential را از عوامل مؤثر بر خرید کنترلر دانستهاند.
پیش از اجرا، مدل Offline Access، سیاست BYOD، فرایند خروج کارمند و روش دسترسی اضطراری را مشخص کنید. مقایسه فناوریهای رایج در راهنمای کنترل دسترسی موبایلی میتواند انتخاب میان NFC، Bluetooth و Wallet را سادهتر کند.
۷. Patch Management و Asset Inventory را عملیاتی کنید
مدل کنترلر، Serial، IP، Firmware، محل نصب، پایان پشتیبانی و مالک فنی هر تجهیز باید ثبت شود. این Inventory با Backup تنظیمات، تست بازیابی و تقویم بهروزرسانی کامل میشود.
بهروزرسانی کورکورانه نیز خطرناک است. Firmware جدید ابتدا در محیط Staging یا روی نمونه محدود آزمایش شود؛ سپس با برنامه Rollback، بازه نگهداری و تأیید عملکرد درها منتشر گردد. هدف، کاهش آسیبپذیری بدون ایجاد اختلال عملیاتی است.
۸. برای AI و Edge ظرفیت واقعی در نظر بگیرید
تحلیل رفتار و تشخیص ناهنجاری در سال ۲۰۲۶ مورد توجه ۵۶ درصد پاسخدهندگان قرار گرفته و بیش از ۳۹ درصد نیز Edge Computing را بررسی یا اجرا کردهاند. این قابلیتها به پردازش، حافظه، Storage، ارتباط پایدار و سیاست امنیتی روشن نیاز دارند.
قبل از فعالسازی، مشخص کنید چه دادهای در Edge پردازش میشود، چه اطلاعاتی به Cloud میرود، مدت نگهداری چقدر است و چه کسی به خروجی تحلیل دسترسی دارد. AI باید تصمیمیار باشد و برای رویدادهای حساس، امکان بازبینی انسانی و Audit Trail حفظ شود.
۹. داده کنترل تردد را بدون هدف تجاری جمعآوری نکنید
۴۱ درصد پاسخدهندگان داده کنترلر را با برنامههای سنجش اشغال و استفاده از ساختمان ترکیب کردهاند. این Integration میتواند مدیریت فضا و انرژی را بهتر کند، اما دامنه استفاده از داده باید از ابتدا مشخص باشد. جمعآوری بیشتر همیشه به معنی ارزش بیشتر نیست.
Data Minimization، دوره نگهداری، دسترسی مبتنی بر نقش و تفکیک داده امنیتی از گزارشهای عملیاتی ضروری است. تیم حقوقی، IT، امنیت فیزیکی و Facilities باید درباره مالکیت داده و کاربردهای مجاز توافق داشته باشند.
نقشه راه نوسازی مرحلهای
- شناخت: Inventory کنترلرها، پروتکلها، Firmware، اتصال Cloud و مسیرهای مدیریتی را کامل کنید.
- اولویتبندی: تجهیزات End-of-Life، ارتباطات بدون رمزنگاری و دسترسیهای راه دور ناامن را در اولویت قرار دهید.
- Pilot: معماری جدید را در یک سایت محدود، شامل حالت Offline، Failover و بازیابی، آزمایش کنید.
- توسعه: مهاجرت را مرحلهای انجام دهید و KPIهایی مانند Uptime، تعداد رخداد امنیتی، زمان Patch و نرخ خطای Reader را پایش کنید.
سؤالات متداول
آیا تعویض همه کنترلرهای قدیمی ضروری است؟
خیر. پس از Risk Assessment میتوان کنترلرهای پرریسک یا فاقد پشتیبانی را زودتر جایگزین کرد و سایر بخشها را با Firmware، تفکیک شبکه و Secure Channel بهبود داد.
OSDP بهتنهایی سیستم را امن میکند؟
خیر. OSDP Secure Channel مسیر Reader تا Controller را تقویت میکند، اما امنیت Server، Network، Credential، Cloud، حسابهای مدیریتی و Patch Management همچنان باید جداگانه کنترل شود.
کنترلر Cloud-based در زمان قطع اینترنت چه میشود؟
در معماری مناسب، تصمیم پایه دسترسی محلی باقی میماند و رویدادها پس از بازگشت ارتباط Sync میشوند. این رفتار باید پیش از خرید و در آزمون عملی تأیید شود.
مهمترین KPI امنیت کنترل دسترسی چیست؟
یک شاخص کافی نیست. Uptime، زمان رفع آسیبپذیری، درصد تجهیزات تحت پشتیبانی، تعداد ارتباطات رمزنگارینشده، حسابهای دارای دسترسی ممتاز و موفقیت تست بازیابی باید همزمان پایش شوند.
آیا AI میتواند تصمیم بازکردن در را مستقل بگیرد؟
این تصمیم به Risk Profile و مقررات سازمان بستگی دارد. برای نقاط حساس، AI بهتر است نقش تحلیل و اولویتبندی داشته باشد و Policy قطعی، Audit Trail و امکان بازبینی انسانی حفظ شود.
جمعبندی
امنیت سایبری کنترل دسترسی از Controller آغاز میشود، اما به آن محدود نیست. زنجیره اعتماد سختافزاری، OSDP Secure Channel، شبکه تفکیکشده، Patch Management، تداوم Offline و مدیریت درست Credential باید بهعنوان یک معماری واحد طراحی شوند. انتخاب موفق، کنترلری نیست که فقط نیاز امروز را پاسخ دهد؛ زیرساختی است که بدون تعویض گسترده، بتواند Cloud، Mobile Credential، Edge و الزامات امنیتی آینده را با ریسک کنترلشده پشتیبانی کند.